Hamis ChatGPT-tal terjesztenek kártevőt – már a Google keresési találataiban kezdődik a csapda
Egy egyszerű Google-keresés is elég lehet ahhoz, hogy kártevőt telepítsünk a saját számítógépünkre. Egy új csalási kampányban a támadók a ChatGPT népszerűségét, a Google fizetett hirdetéseit és egy hamis biztonsági ellenőrzést kapcsoltak össze. A módszer azért különösen megtévesztő, mert a támadás egy pontján a felhasználó valóban a ChatGPT hivatalos oldalán találja magát.
A ZDNET által bemutatott csalás egy Google-kereséssel kezdődik. A támadók szponzorált hirdetéseket vásároltak, amelyek ChatGPT-hez kapcsolódó találatként jelentek meg. A kampány mögött állók több száz fizetett hirdetést és számos, a ChatGPT-re hasonlító céloldalt használtak.
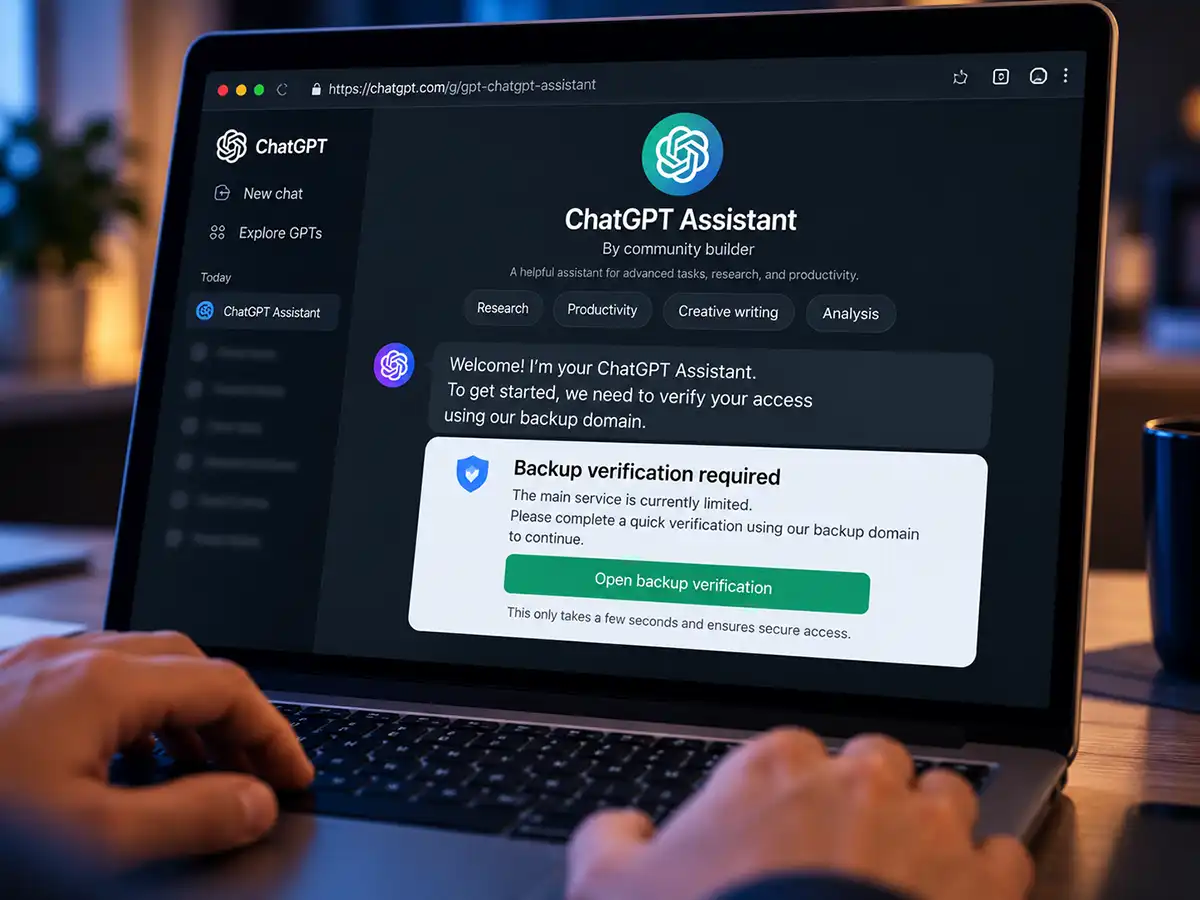
A hirdetésre kattintó felhasználó egy támadók által létrehozott egyedi GPT-hez jut. Ez önmagában még nem feltétlenül kelt gyanút, hiszen az oldal a valódi ChatGPT környezetében jelenik meg. A csalók által készített GPT azonban nem a felhasználó kérdéseire válaszol, hanem arra figyelmezteti, hogy az elsődleges szolgáltatás jelenleg csak korlátozottan érhető el. Ezután egy állítólagos „tartalék domain” használatát ajánlja.
Itt kezdődik a támadás következő szakasza.
Hamis Cloudflare-ellenőrzés
A tartalék oldal egy Cloudflare biztonsági ellenőrzéshez hasonló felületet jelenít meg. A felhasználónak látszólag csak azt kell igazolnia, hogy valódi ember, nem pedig robot.
Csakhogy a „CAPTCHA” szokatlan dolgot kér: arra utasítja a felhasználót, hogy nyissa meg a Windows Futtatás ablakát, illesszen be egy parancsot, majd hajtsa végre azt.
Ez a korábban már több kártevőkampányban megfigyelt ClickFix technika egyik változata. A támadó nem maga próbálja meg áttörni a számítógép védelmét, hanem hamis hibaüzenettel vagy biztonsági ellenőrzéssel ráveszi a felhasználót arra, hogy saját kezűleg hajtsa végre a rosszindulatú parancsot.
A felhasználó tehát abban a hitben cselekszik, hogy egy rutinszerű biztonsági ellenőrzést végez el, valójában azonban elindítja a fertőzési folyamatot.
A kampány vizsgálata során a kutatók olyan fertőzési láncot is azonosítottak, amely a NetSupport RAT távoli hozzáférést biztosító eszközt juttatta a számítógépre. Ennek segítségével a támadó távolról vezérelheti a fertőzött rendszert.
Miért ennyire meggyőző a támadás?
A csalók több, önmagában bizalmat keltő elemet kapcsolnak össze. A folyamat egy Google-hirdetéssel kezdődik, ezután a felhasználó a valódi ChatGPT környezetébe kerül, majd egy Cloudflare-ellenőrzésnek látszó oldal jelenik meg.
Mindhárom olyan szolgáltatás vagy márka, amelyet emberek milliói használnak naponta. A támadás éppen ezt a megszokást és bizalmat használja ki.
Ráadásul a módszer részben megkerüli azt az ösztönös óvatosságot is, amelyet egy ismeretlen weboldalról letöltött .exe fájl kiválthatna. A felhasználó nem feltétlenül lát hagyományos telepítőt: ő maga másolja be és futtatja a támadók parancsát.
A CAPTCHA soha nem kér PowerShell-parancsot
A támadás felismerésének egyik legegyszerűbb szabálya éppen ezért nagyon könnyen megjegyezhető:
egy valódi CAPTCHA vagy webes biztonsági ellenőrzés nem kér arra, hogy Windows-parancsot vagy PowerShell-kódot futtassunk.
Ha egy weboldal arra kér, hogy nyomjuk meg a Win + R billentyűkombinációt, másoljunk valamit a Futtatás ablakba, nyissuk meg a PowerShellt vagy a Terminált, majd hajtsunk végre egy parancsot, szakítsuk meg a folyamatot.
A Google a ZDNET-nek jelezte, hogy a kampányhoz kapcsolódó hirdetői fiókok közül többet felfüggesztett. Ez azonban nem jelenti azt, hogy ugyanez a módszer más hirdetésekkel, domainekkel vagy népszerű szolgáltatások nevével ne jelenhetne meg újra.
Az eset egyben jól mutatja a ClickFix támadások fejlődését is. A módszer alapelve változatlan: nem feltétlenül a számítógépet kell feltörni, ha rá lehet venni a felhasználót arra, hogy maga nyissa ki az ajtót.
Ezért a ChatGPT és más népszerű szolgáltatások használatakor is érdemes közvetlenül a hivatalos webcímet megnyitni, a keresőben megjelenő szponzorált találatokat pedig ugyanolyan óvatossággal kezelni, mint bármely más hirdetést.
Forrás: ZDNET